Nutzer einladen und Rollen vergeben
Leitstand lebt davon, dass die Verantwortlichen der einzelnen Systeme ihre Einträge selbst pflegen. Lade dein Team ein und vergib Rollen – das geht in wenigen Minuten.
Nutzer einladen
Nur Nutzer mit der Rolle Admin können neue Personen einladen und Rollen vergeben.
- Navigiere in der Seitenleiste zu System → Benutzer (der Menüpunkt ist nur für Admins sichtbar)
- Klicke auf der Seite „Benutzerverwaltung" auf „Benutzer einladen"
- Trage die E-Mail-Adresse ein und wähle eine Rolle
- Klicke auf „Einladung senden"
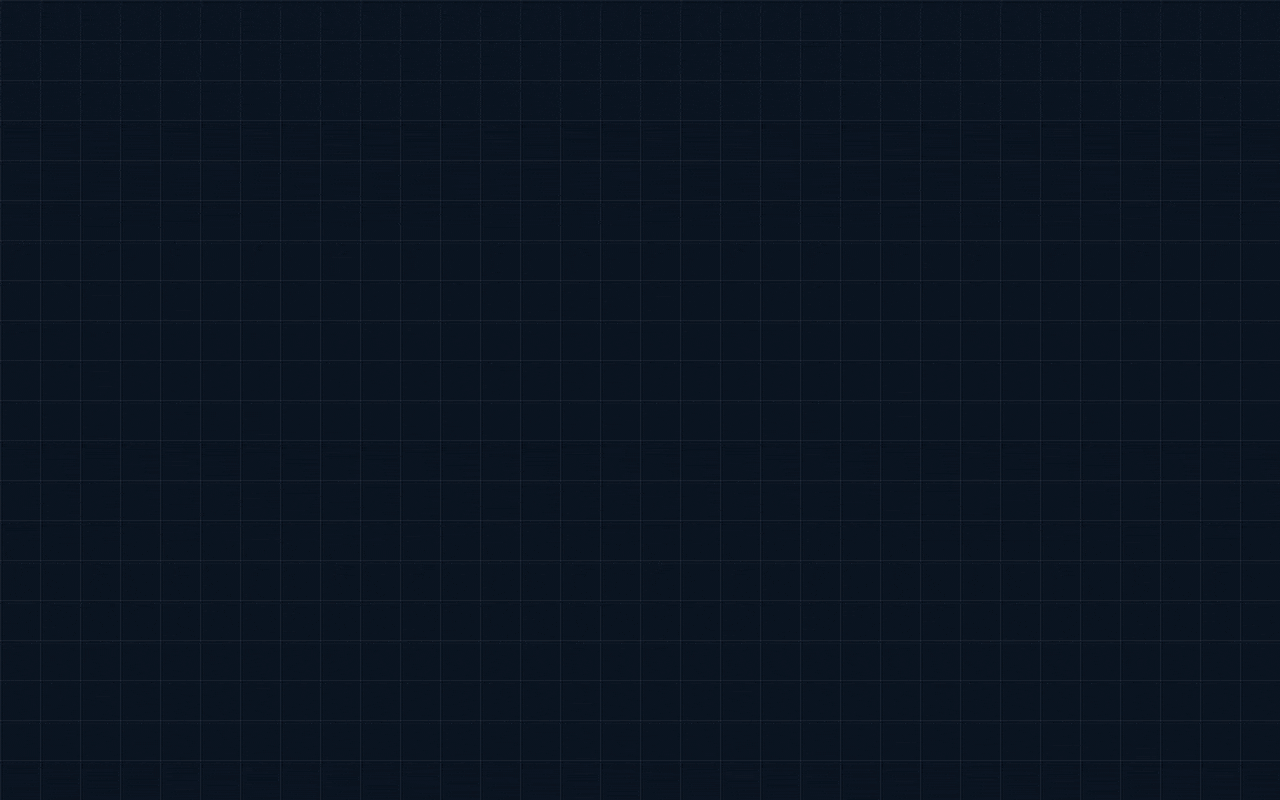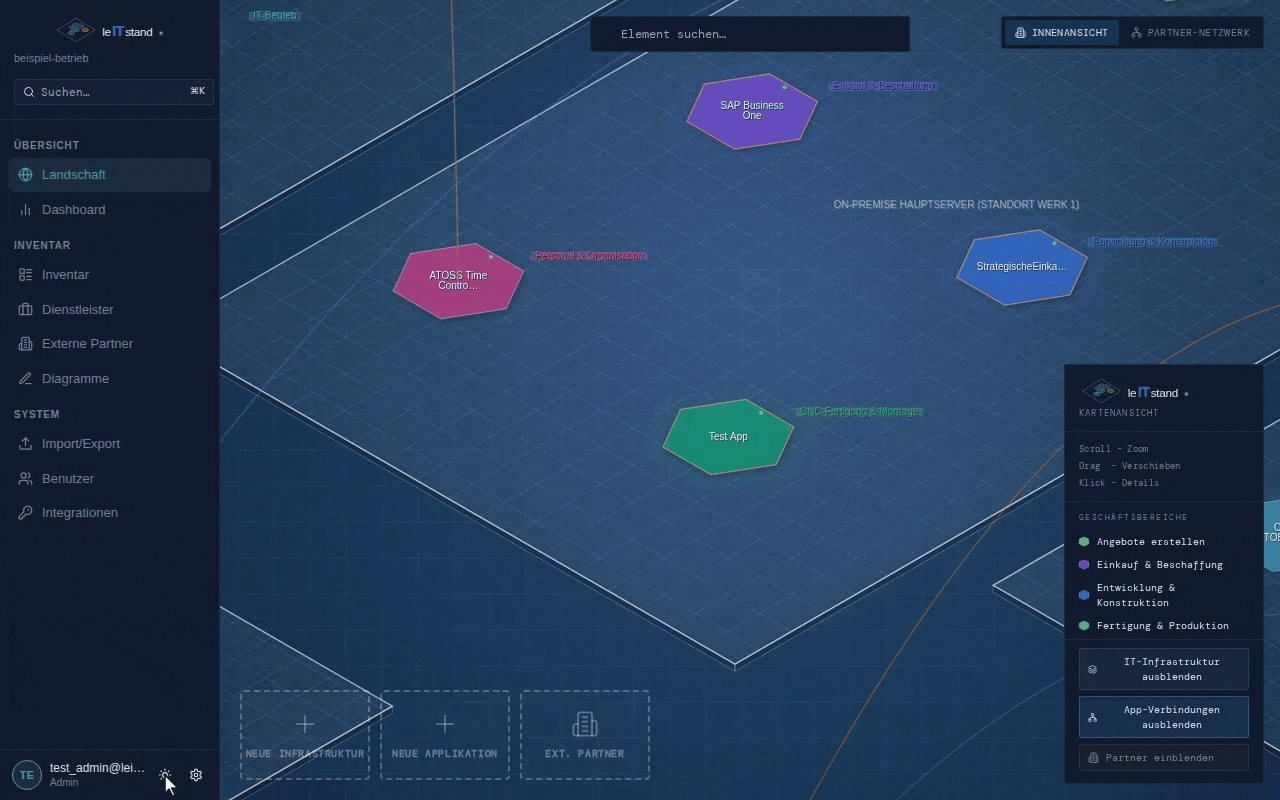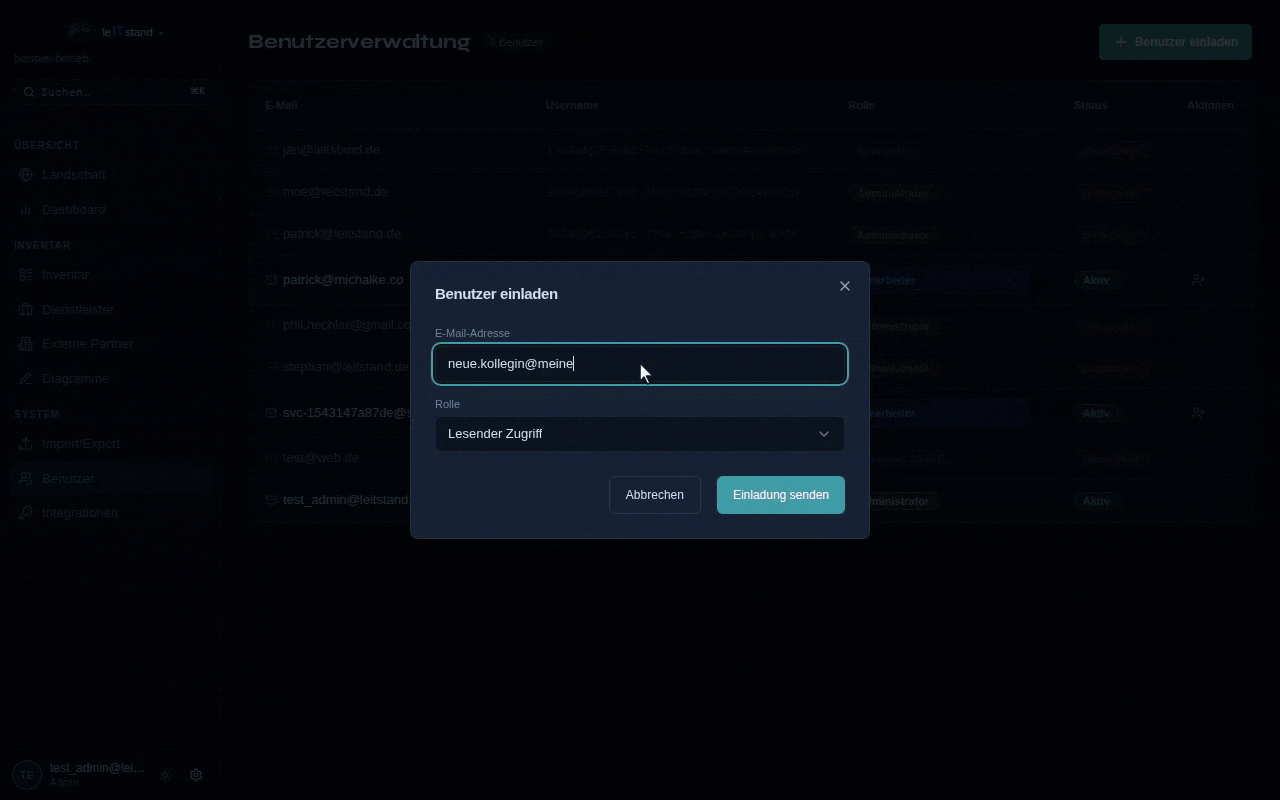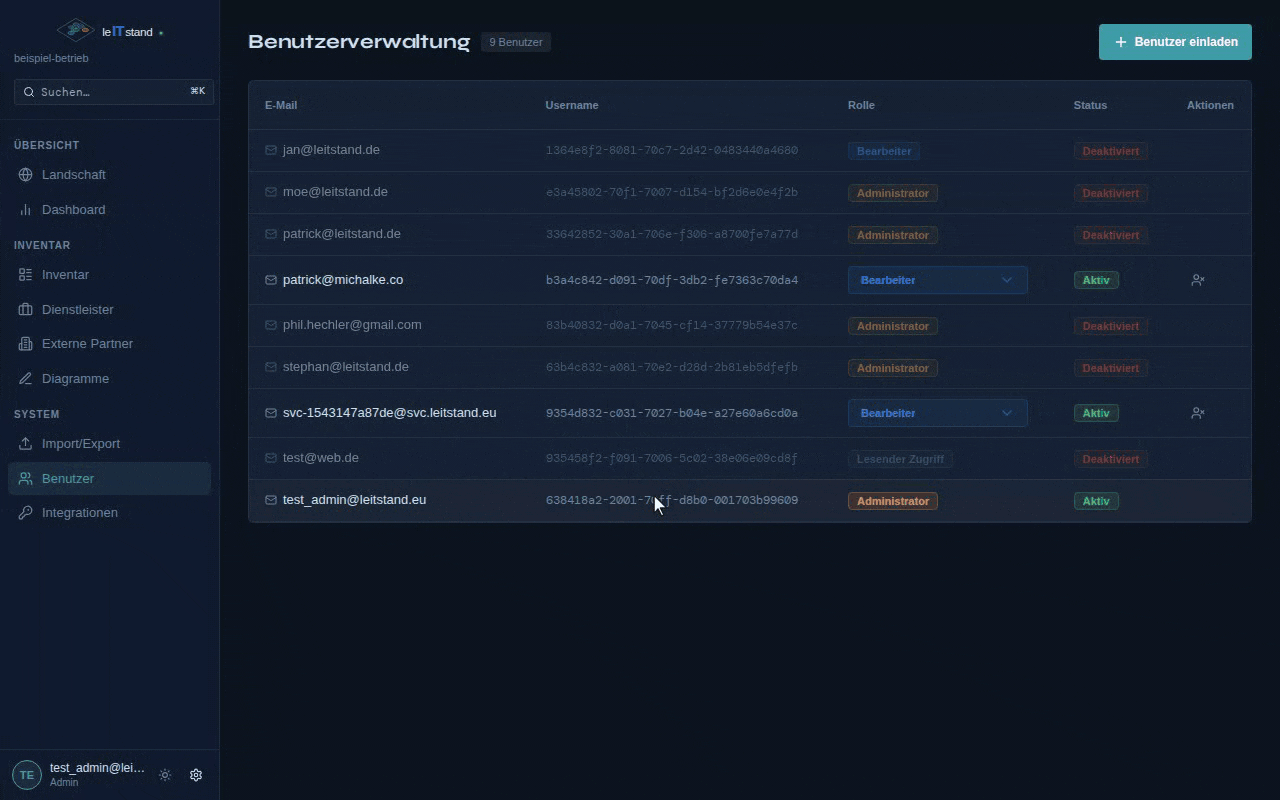
Leitstand legt das Konto sofort an – es gibt keinen Einladungslink und keine Registrierung. Die eingeladene Person erhält eine E-Mail mit einem temporären Passwort. Beim ersten Login trägt sie im Feld „Benutzername" ihre E-Mail-Adresse und im Feld „Passwort" das temporäre Passwort ein. Danach verlangt Leitstand ein persönliches Passwort („Dein Konto erfordert ein neues Passwort beim ersten Login."): „Neues Passwort" und „Passwort bestätigen" eintragen, dann „Passwort setzen". Das Passwort braucht mindestens 8 Zeichen, darunter einen Großbuchstaben und eine Ziffer.
Gibt es bereits ein Konto mit dieser E-Mail-Adresse, lehnt Leitstand die Einladung mit einer Fehlermeldung ab.
Rollen im Überblick
In der Oberfläche heißen die Rollen Administrator (Admin), Bearbeiter (Editor) und Lesender Zugriff (Viewer).
| Rolle | Lesen & exportieren | Anlegen, ändern, löschen, CSV-Import, Bestätigen | Benutzer & Integrationen verwalten |
|---|---|---|---|
| Viewer (Lesender Zugriff) | ✅ | ❌ | ❌ |
| Editor (Bearbeiter) | ✅ | ✅ | ❌ |
| Admin (Administrator) | ✅ | ✅ | ✅ |
- Viewer sehen alle Inhalte und können Daten als CSV bzw. ZIP exportieren, aber nichts anlegen, ändern oder löschen.
- Editoren dürfen zusätzlich Einträge anlegen, ändern und löschen, CSV-Dateien importieren, Einträge bestätigen und Verantwortliche erinnern.
- Admins dürfen alles, was Editoren dürfen, und verwalten zusätzlich die Benutzer (einladen, Rolle ändern, deaktivieren) und die Integrationen (technische User, siehe Technische User).
Welche Rolle für wen?
Viewer – Für alle, die nur mitlesen: Management, Projektleiter, externe Prüfer. Sie sehen alle Inhalte, können aber nichts ändern.
Editor – Für Systemverantwortliche und Kollegen, die aktiv Daten pflegen. Die meisten aktiven Nutzer bekommen diese Rolle.
Admin – Für den IT-Leiter und ein bis zwei Backup-Personen. Admins verwalten Benutzer und Integrationen.
Starte mit einem Admin (du) und zwei bis drei Editoren für die wichtigsten Systembereiche. Viewer lassen sich jederzeit in großer Zahl nacheinladen – sie brauchen keine aktive Pflege zu leisten.
Nutzer verwalten
In der Benutzerverwaltung siehst du alle Benutzer mit E-Mail, Username, Rolle und Status (Aktiv oder Deaktiviert). Dort kannst du jederzeit:
- Rollen ändern – direkt über das Auswahlfeld in der Spalte „Rolle", z. B. einen Viewer zum Editor hochstufen. Die eigene Rolle lässt sich nicht ändern.
- Benutzer deaktivieren – über das Symbol in der Spalte „Aktionen", z. B. wenn jemand das Unternehmen verlässt. Deaktivierte Benutzer können sich nicht mehr einloggen; ihre Einträge und das Änderungsprotokoll bleiben erhalten. In der Oberfläche lässt sich eine Deaktivierung nicht rückgängig machen.
Häufige Fragen
Was passiert, wenn die verantwortliche Person einer Applikation das Unternehmen verlässt? Deaktiviere den Benutzer in der Benutzerverwaltung und trage an der Applikation unter „Betrieblich verantwortlich (E-Mail)" bzw. „Fachlich verantwortlich (E-Mail)" die neue Person ein. Die Verantwortlichen sind E-Mail-Adressen an der Applikation und werden beim Deaktivieren nicht automatisch entfernt. Apps ganz ohne Verantwortliche zeigt dir das Dashboard unter „Handlungsbedarf" an.
Kann ich SSO / Single Sign-On nutzen? Die SSO-Integration ist für zukünftige Versionen geplant. Aktuell erfolgt der Login per Benutzername (E-Mail-Adresse) und Passwort.